Fruto de esta charla, el CVCV irá publicando infografías de concienciación sobre diferentes temas relacionados con la ciberseguridad
Una factura que parece enviada por el proveedor habitual, un informe remitido por error a otro cliente o un ordenador bloqueado cuando se necesita consultar una base de datos. La ciberseguridad puede tener consecuencias muy molestas y alterar el día a día de cualquier entorno veterinario. Su prevención centró la formación online que ofreció el Consell Valencià de Col·legis Veterinaris (CVCV) el pasado 14 de octubre para colegiados interesados en actualizar o reforzar sus conocimientos en seguridad digital. Fruto de esta formación, el CVCV irá difundiendo entre sus colegiados infografías y material didáctico para concienciarlos en materia de prevención del phishing, para lograr accesos seguros, mejorar la protección de equipos o garantizar una navegación sin problemas.
La sesión fue impartida por Alejandro Alonso García, auditor y consultor de Seguridad de la Información en Golden Risk Consulting. El curso, introducido por la secretaria técnica del CVCV, María Lorenzo, repasó cuestiones clave para la protección de los dispositivos usados (ordenadores y portátiles, móviles y tabletas, discos externos o USB’s o equipos para teletrabajar), para asegurar las comunicaciones y utilizar las contraseñas más eficaces. Se abordaron también las técnicas de engaño más habituales y la respuesta que se debe de dar ante determinados incidentes. El experto lo resumió así: “La seguridad no depende únicamente de la tecnología. Cada usuario es una parte fundamental de la protección”.
Una factura conocida, también puede ser un fraude
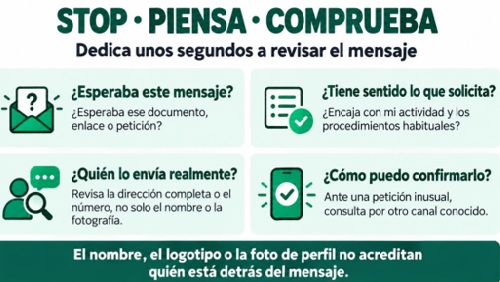
Algunas de las recomendaciones ante un correo electrónico sospechoso
Entre consultas, llamadas y urgencias de todo tipo, una petición aparentemente rutinaria puede recibir menos atención de la necesaria. Aplicado a la clínica, a un laboratorio de investigación, a una asesoría en materia de calidad o seguridad alimentaria o a un centro donde se preparan oposiciones para veterinarios… el riesgo puede tomar la forma de un correo que suplanta a un distribuidor/proveedor habitual y comunica un cambio de cuenta bancaria, un supuesto aviso de un laboratorio/servicio externo para descargar unos resultados o un informe, o una llamada de un falso soporte técnico que solicita acceso remoto al ordenador.
La recomendación de Alonso García fue clara: «Hay que comprobar la identidad y confirmar por otro canal conocido las peticiones que se consideren inusuales». Ante un cambio de cuenta, por ejemplo, conviene llamar al número del proveedor que ya tiene la clínica, sin utilizar el que aparece en el mensaje sospechoso. Porque, como advirtió el auditor, “un correo bien redactado y con un logotipo conocido también puede ser fraudulento”.
Los documentos de una clínica o de cualquier tipo de centro como los ya citados pueden reunir información sensible (en el caso concreto de una clínica, por ejemplo, la del animal con el nombre, teléfono o domicilio de su titular y datos de facturación). Enviar una analítica o un informe a un contacto equivocado, adjuntar una factura ajena o compartir una carpeta mediante un enlace abierto puede exponer información delicada, sensible o personal. “Un envío equivocado también puede exponer información”, insistió el experto en ciberseguridad.
Revisar el destinatario y los adjuntos antes de enviar un mail , limitar los permisos de las carpetas compartidas y utilizar copia oculta cuando los receptores no deban conocer las demás direcciones de correo, son precauciones especialmente trasladables al trabajo que se realiza desde recepción, en el caso de un centro veterinario, o desde el departamento de Contabilidad, Administración, Recursos Humanos… en cualquier tipo de centros de trabajo. La rapidez de WhatsApp tampoco elimina la necesidad de comprobar el contacto y qué documentación se comparte porque el problema, el riesgo, sigue siendo el mismo.
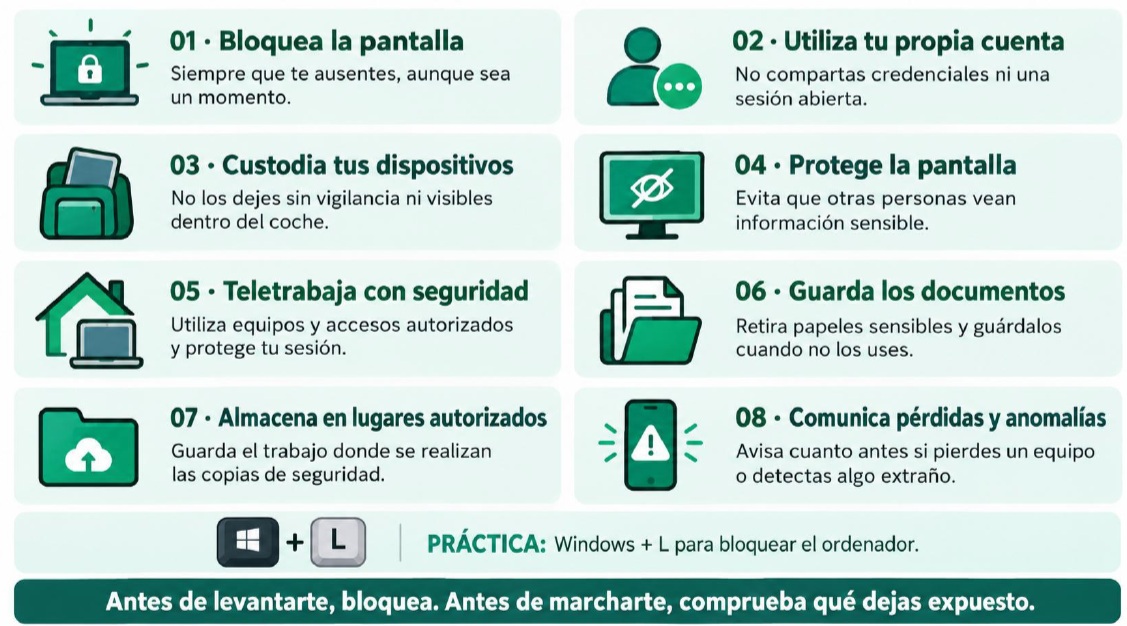
La protección debe continuar en las labores que se realizan más al interior del centro o de las oficinas que se trate. Una pantalla orientada hacia la sala de espera o hacia cualquier lugar donde sea visible y reconocible por terceros, documentos olvidados en una impresora o un móvil sin bloqueo pueden dejar igualmente información al alcance de terceros. Alonso García entró al detalle y enumeró algunas de estas prácticas cotidianas de riesgo que agudizan la necesidad de mantener los equipos actualizados y utilizar programas autorizados. Convertir en hábitos determinadas acciones -como las recogidas en el gráfico de la izquierda- elevaría el nivel de seguridad considerablemente.
En los ordenadores utilizados por distintos turnos o de alguna manera compartidos, cada profesional debe disponer de su propia cuenta y de los permisos que necesita. Compartir una contraseña permite actuar con la identidad de otra persona y dificulta averiguar quién hizo una modificación. Durante la formación se recomendó usar por todo ello claves largas y diferentes para cada servicio, gestores autorizados y recurrir y aplicar un doble factor de autenticación. También se advirtió de que no deben aprobarse solicitudes de acceso que el usuario no haya iniciado.
Bloqueo informático = actividad alterada
El malware (un virus que infecta archivos; un troyano que parece un programa legítimo pero que ejecuta acciones perjudiciales; un ‘ladrón de información’ como contraseñas, sesiones o documentos; un ‘gusano’ que se propaga entre equipos aprovechando vulnerabilidades o un spyware que recopila información sin autorización) es un un software diseñado para realizar acciones perjudiciales o no autorizadas. Cuando se trata de un programa malicioso que puede cifrar archivos o bloquear sistemas para exigir un rescate, se habla concretamente de un malware tipo ransomware. En general, la introducción de un malware puede significar robar documentos, contraseñas y otros datos; espiar la actividad
laboral realizada; permitir que otra persona no autorizada controle el equipo; modificar, borrar o bloquear archivos y, claro, interrumpir el funcionamiento de los servicios. Perder el acceso al programa de gestión puede impedir consultar todo tipo documentos de una base de datos de uso habitual (en el caso de un centro veterinario, por ejemplo, de tratamientos previos, resultados de pruebas o la agenda de intervenciones). A los gastos de recuperación se suman los retrasos asistenciales o en la prestación del servicio y el trabajo necesario para reconstruir, después de la posible incursión, la información.
Durante la presentación el experto recordó cómo algunos de estos ataques roban efectivamente datos sensibles y pueden amenazar con publicarlos. Por eso, recuperar los archivos no resuelve necesariamente todas las consecuencias del incidente. Y ante tales circunstancias conviene trasladar el incidente a la organización del centro, conocer qué copias de seguridad existen, quién se ocupa de ellas y cómo se recuperaría la actividad si falla el sistema habitual.
Revisar antes de compartir
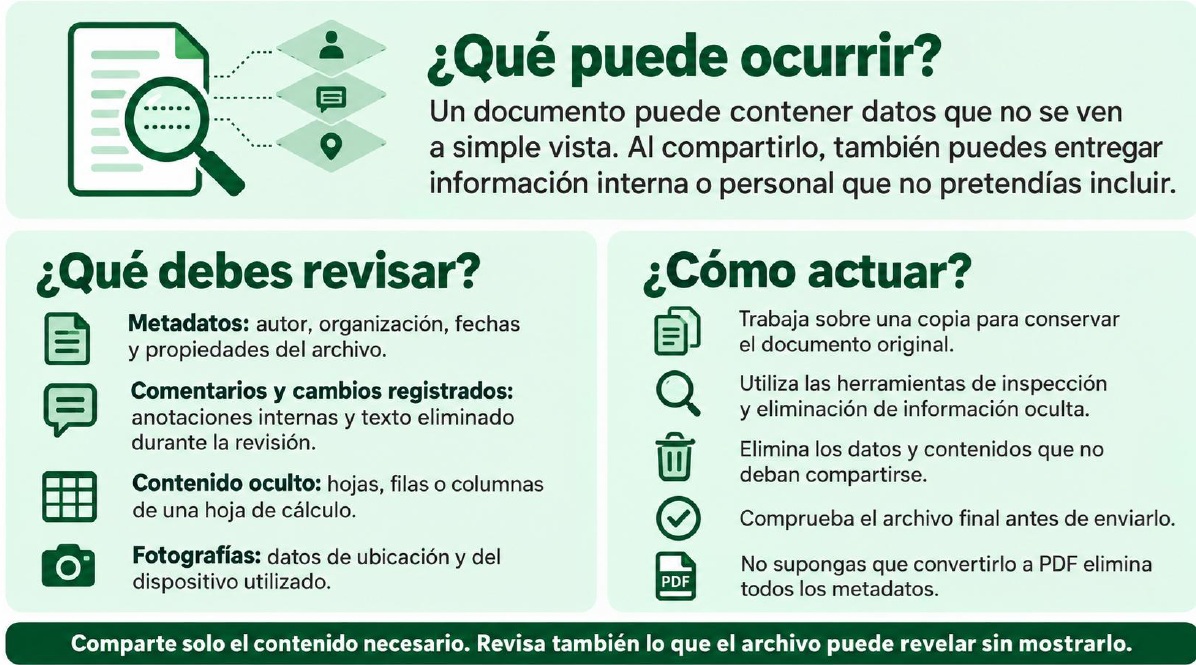
Antes de compartir conviene revisar la información oculta
La sesión incluyó igualmente un apartado dedicado al uso de inteligencia artificial. Subir un informe para resumirlo o redactar una comunicación supone compartir su contenido con un servicio externo, cuyo tratamiento depende de la herramienta, su configuración y las condiciones contratadas.
La cautela, a la hora de difundir con terceros información o archivos, debería aplicarse tanto a los datos visibles como a la información oculta en los mismos: “Eliminar los nombres no siempre impide identificar a las personas”, precisó el experto en ciberseguridad. Antes de compartir un documento convendría revisar la posible información oculta que se pueda transmitir porque «puede contener datos que no se ven a simple vista y al compartirlo puedes entregar información interna o de naturaleza personal que no pretendías incluir», aseveró acto seguido (ver cuadro de la derecha).
Ante un enlace sospechoso, una contraseña facilitada por engaño o la pérdida de un dispositivo, conviene detener la acción y avisar cuanto antes al responsable o al soporte técnico designado. De ahí la importancia de conservar los correos y mensajes relacionados y evitar reparaciones improvisadas que puedan dificultar el análisis posterior del posible ataque. «Cuando surge un problema de este tipo, incluso en una clínica pequeña, también es necesario tener identificado a quién llamar y quién se encargará de coordinar la respuesta», señaló.
Cuando el incidente afecta a datos personales, corresponde al responsable del tratamiento valorar el riesgo en el que se ha podido incurrir. Debe documentar la brecha y notificarla a la Agencia Española de Protección de Datos (AEPD), que ofrece orientación, atiende reclamaciones, investiga posibles incumplimientos y puede ordenar medidas correctoras e imponer sanciones. Cuando proceda, la notificación debe hacerse sin dilación indebida y, de ser posible, dentro de las 72 horas siguientes a tener constancia. Si existe alto riesgo, también debe comunicarse a los afectados, salvo las excepciones previstas en el Reglamento General de Protección de Datos (RGPD). En una clínica veterinaria, el RGPD obliga, de hecho, a proteger los nombres, teléfonos, domicilios y demás datos personales de los clientes. Se debe notificar salvo que sea improbable que exista un riesgo para los derechos y libertades de las personas afectadas por tal brecha.
“No pasa nada por cometer un error; lo importante es comunicarlo rápidamente”, insistió Alonso García. Tener un canal claro para hacerlo permite responder antes de que un problema en una cuenta o un ordenador se extienda al resto del centro de trabajo.
INCIBE
El experto en ciberseguridad ofreció además también información sobre algunas entidades que ofrecen orientación, recursos y apoyo para prevenir y afrontar problemas de seguridad digital. Es el caso del Instituto Nacional de Ciberseguridad (INCIBE), que ofrece servicios como:
- Ciudadanía:ayuda ante estafas, suplantaciones, robo de cuentas y dudas de seguridad.
- Empresas y profesionales:orientación para proteger su actividad, información y sistemas.
- INCIBE-CERT: apoyo en la gestión y respuesta a incidentes dentro de su ámbito.
- Prevención: avisos de amenazas, guías y recursos de formación.